Uma vulnerabilidade crítica conhecida como SSHole afeta sistemas Linux que combinam o OpenSSH e a biblioteca musl, permitindo que atacantes obtenham acesso remoto sem conhecer a palavra-passe. O problema, oculto por dez anos, já conta com atualizações corretivas disponibilizadas pelos desenvolvedores.
Uma grave brecha de segurança, que permaneceu oculta durante uma década, coloca em risco determinados ambientes e servidores que utilizam o sistema operativo Linux. A falha, catalogada sob o identificador CVE-2026-123158 e batizada de SSHole, foi descoberta pelo investigador de segurança Özgün Kültekin, da Wakefield, e afeta configurações específicas do OpenSSH, ferramenta amplamente utilizada para gerir computadores e servidores de forma remota por conexões seguras.
A origem da vulnerabilidade remonta ao período entre 2012 e 2016, quando alterações introduzidas no OpenSSH passaram a interagir de maneira imprevista com mecanismos de segurança presentes na biblioteca musl. Revelada publicamente no dia 5 de novembro de 2026, a falha permite que, sob certas condições, um invasor consiga entrar remotamente num servidor sem saber a palavra-passe, bastando para isso digitar uma sequência de caracteres com um comprimento específico.
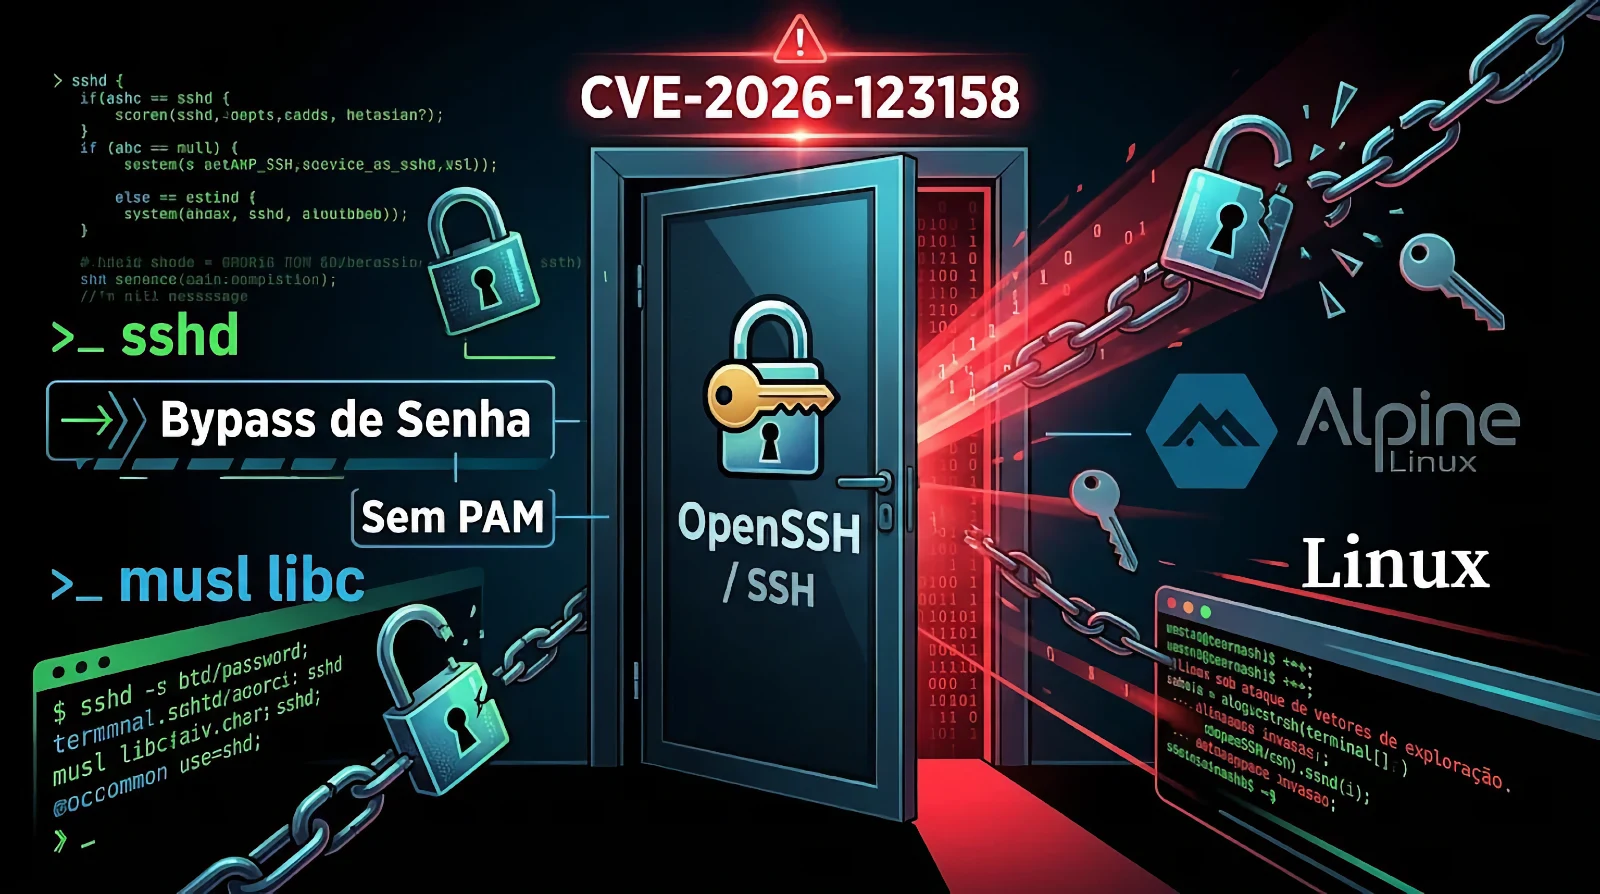
O cerne do problema reside na forma como a autenticação é validada em determinadas circunstâncias. Nos ambientes Linux tradicionais, o ficheiro /etc/shadow guarda os dados de autenticação e utiliza um asterisco (*) para indicar quando uma conta possui a entrada por palavra-passe desativada. Contudo, a biblioteca musl — adotada em distribuições como o Alpine Linux — devolve exatamente o mesmo símbolo de asterisco ao deparar-se com determinados erros durante o processamento de senhas.
Desta forma, quando um invasor insere uma palavra-passe com um tamanho compreendido entre 257 e 1024 bytes, a função de verificação pode acabar por gerar um asterisco. O OpenSSH interpreta essa correspondência como um sinal de autenticação válida, transformando o que deveria ser um erro numa autorização bem-sucedida de acesso.
Apesar da gravidade, a vulnerabilidade não afeta indiscriminadamente todos os sistemas Linux. Distribuições convencionais que recorrem à glibc e ao PAM — a exemplo do Ubuntu, Debian ou Red Hat Enterprise Linux nas suas parametrizações padrão — não são atingidas. Contentores Docker que não executem um servidor SSH também ficam de fora do risco.
Por outro lado, o problema atinge de forma direta o Alpine Linux, bastante popular em ambientes de virtualização, contentores e nuvem, além de outras plataformas baseadas na biblioteca musl, como determinadas versões e configurações do OpenWrt, Buildroot e Yocto. Para que o cenário de exploração se concretize, um conjunto específico de condições precisa de estar reunido.
A ameaça rapidamente ultrapassou o plano teórico. A empresa de cibersegurança Previdian detetou tentativas de exploração poucas horas após a revelação pública da falha, tendo inclusive confirmado que um atacante conseguiu alcançar privilégios administrativos num servidor Alpine Linux operado como um sistema honeypot de deteção de ataques. O risco agrava-se se a conta comprometida possuir permissões para executar comandos de administrador através de utilitários como sudo ou doas, embora a configuração padrão do OpenSSH impeça o acesso direto e imediato à conta root.
Para neutralizar a ameaça, a equipa do OpenSSH disponibilizou a versão 10.6p2 em 5 de novembro, contendo o remendo necessário. Da mesma forma, os responsáveis pelo Alpine Linux lançaram atualizações para várias edições do sistema operacional, incluindo ramificações que já haviam encerrado o período regular de suporte.
A administração de servidores afetados exige a atualização dos pacotes e a posterior reinicialização do processo SSH em execução, etapa crucial para garantir que a correção seja aplicada na prática. Caso a atualização imediata não seja viável, a recomendação oficial passa por desativar por completo a autenticação por palavra-passe, alterando o parâmetro PasswordAuthentication para no no ficheiro de configuração do OpenSSH, tendo o cuidado prévio de validar o acesso por chaves SSH para não perder o controlo remoto do equipamento.